App nativa con menú superior
Icono en la barra, estado, IP, SSH, dispositivos, conectar, reintentar, desconectar y abrir al iniciar sesión.
Control, relay y STUN en un servidor tuyo, con tu dominio. Móviles, Macs y servidores Linux reciben una IP 100.64.x.x y entras por SSH sin exponer el puerto 22 a Internet. Licencia por dispositivo: los usuarios nunca cuentan.
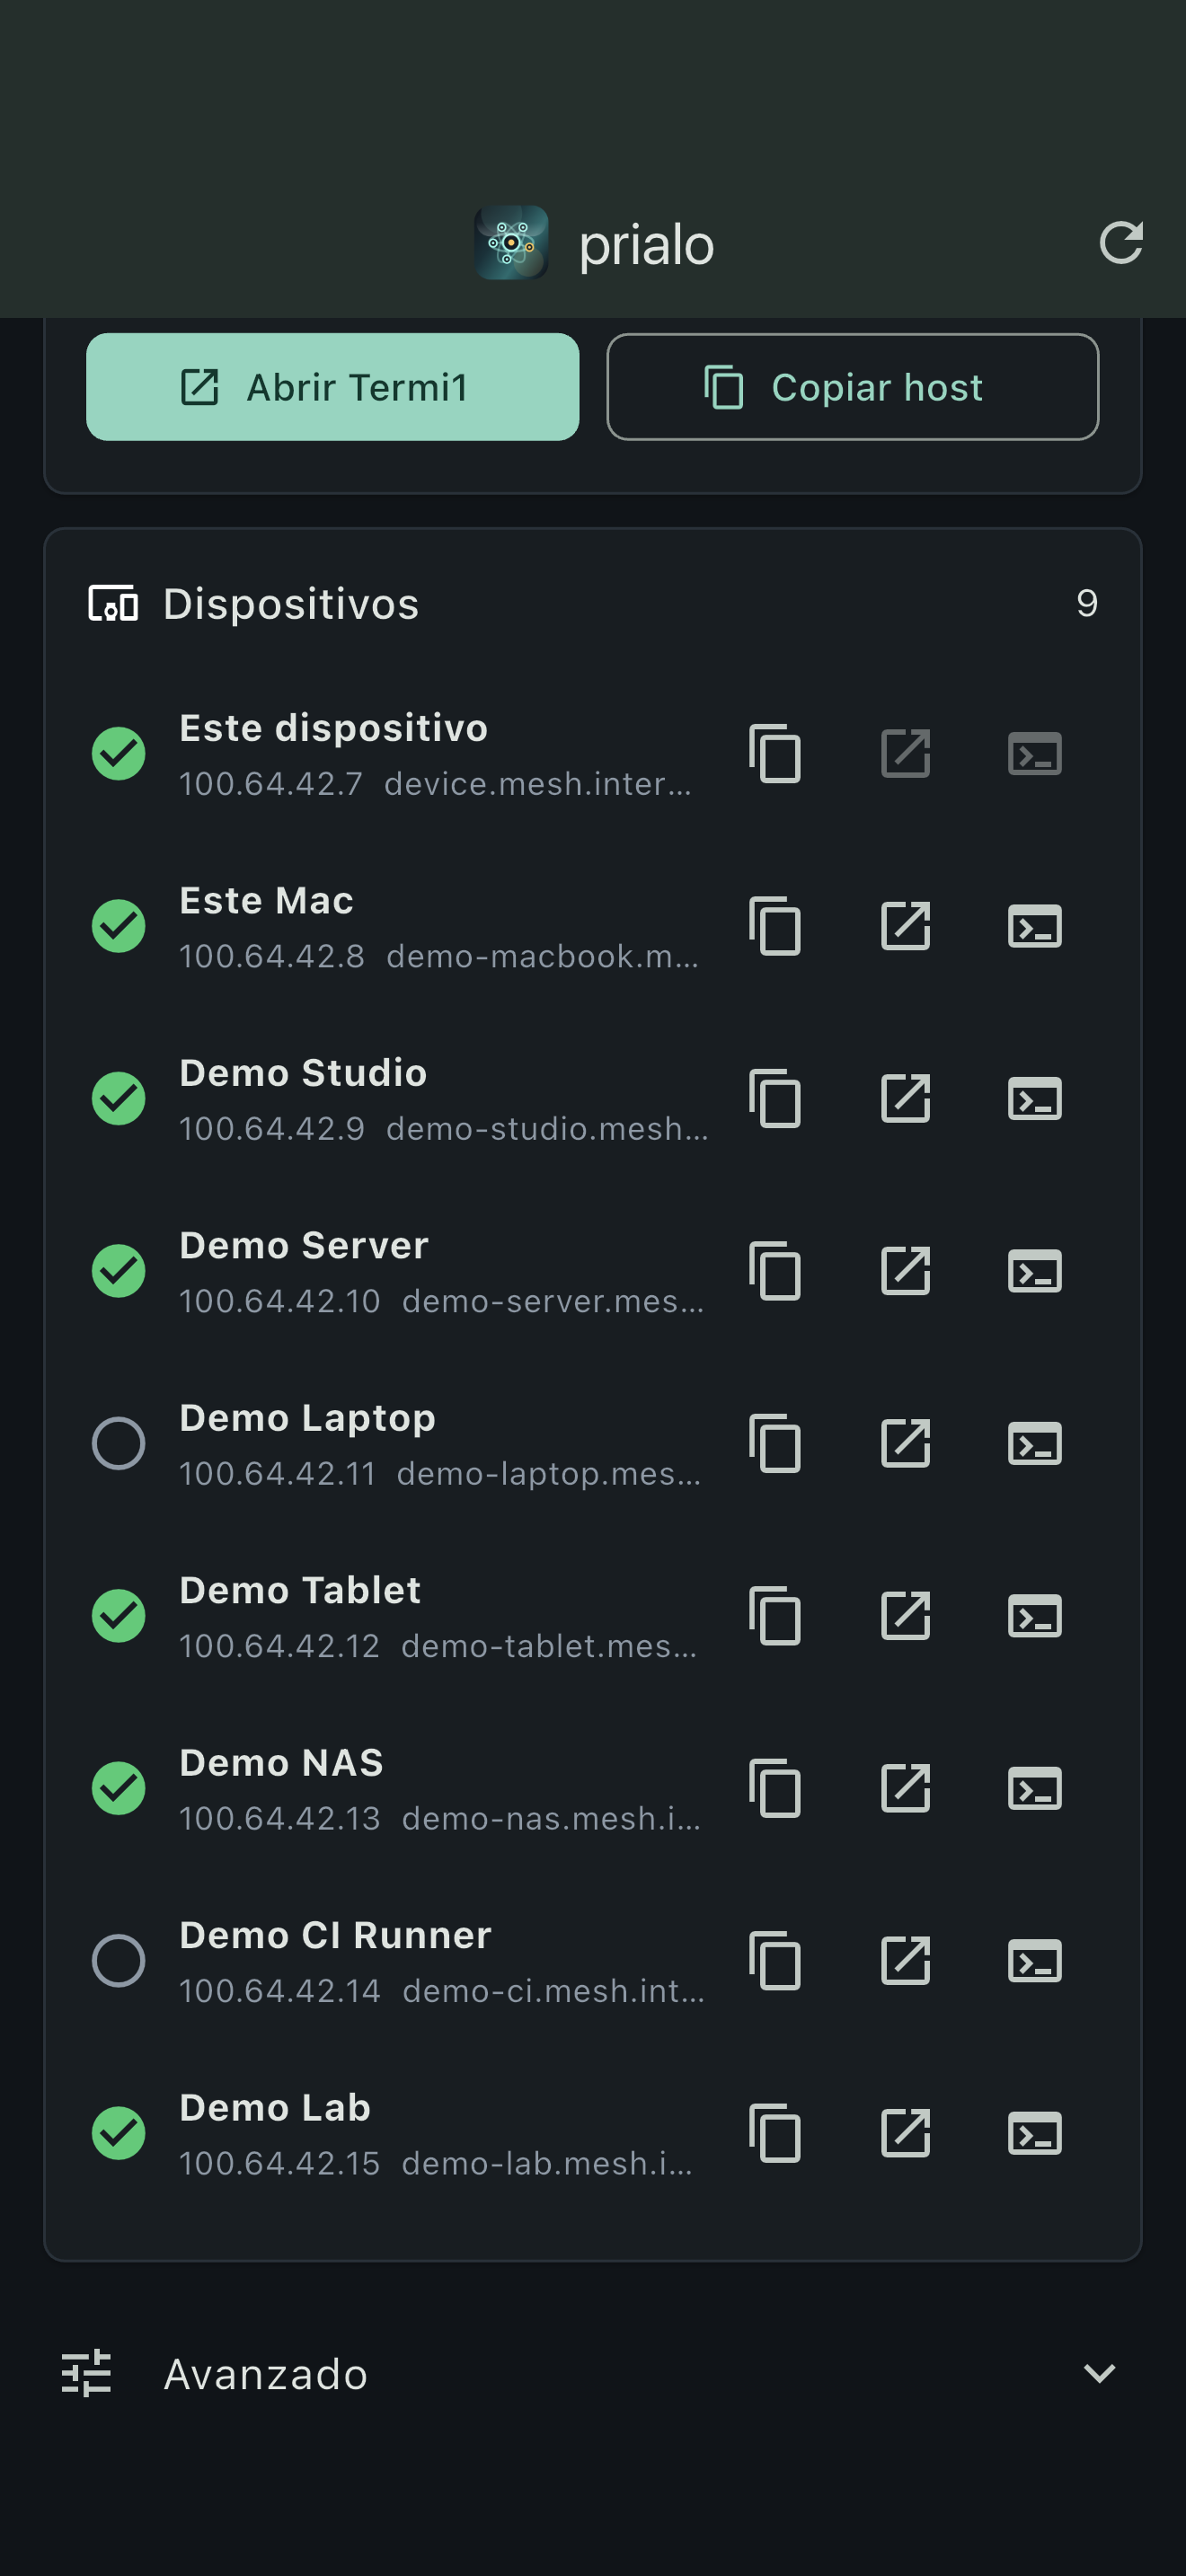
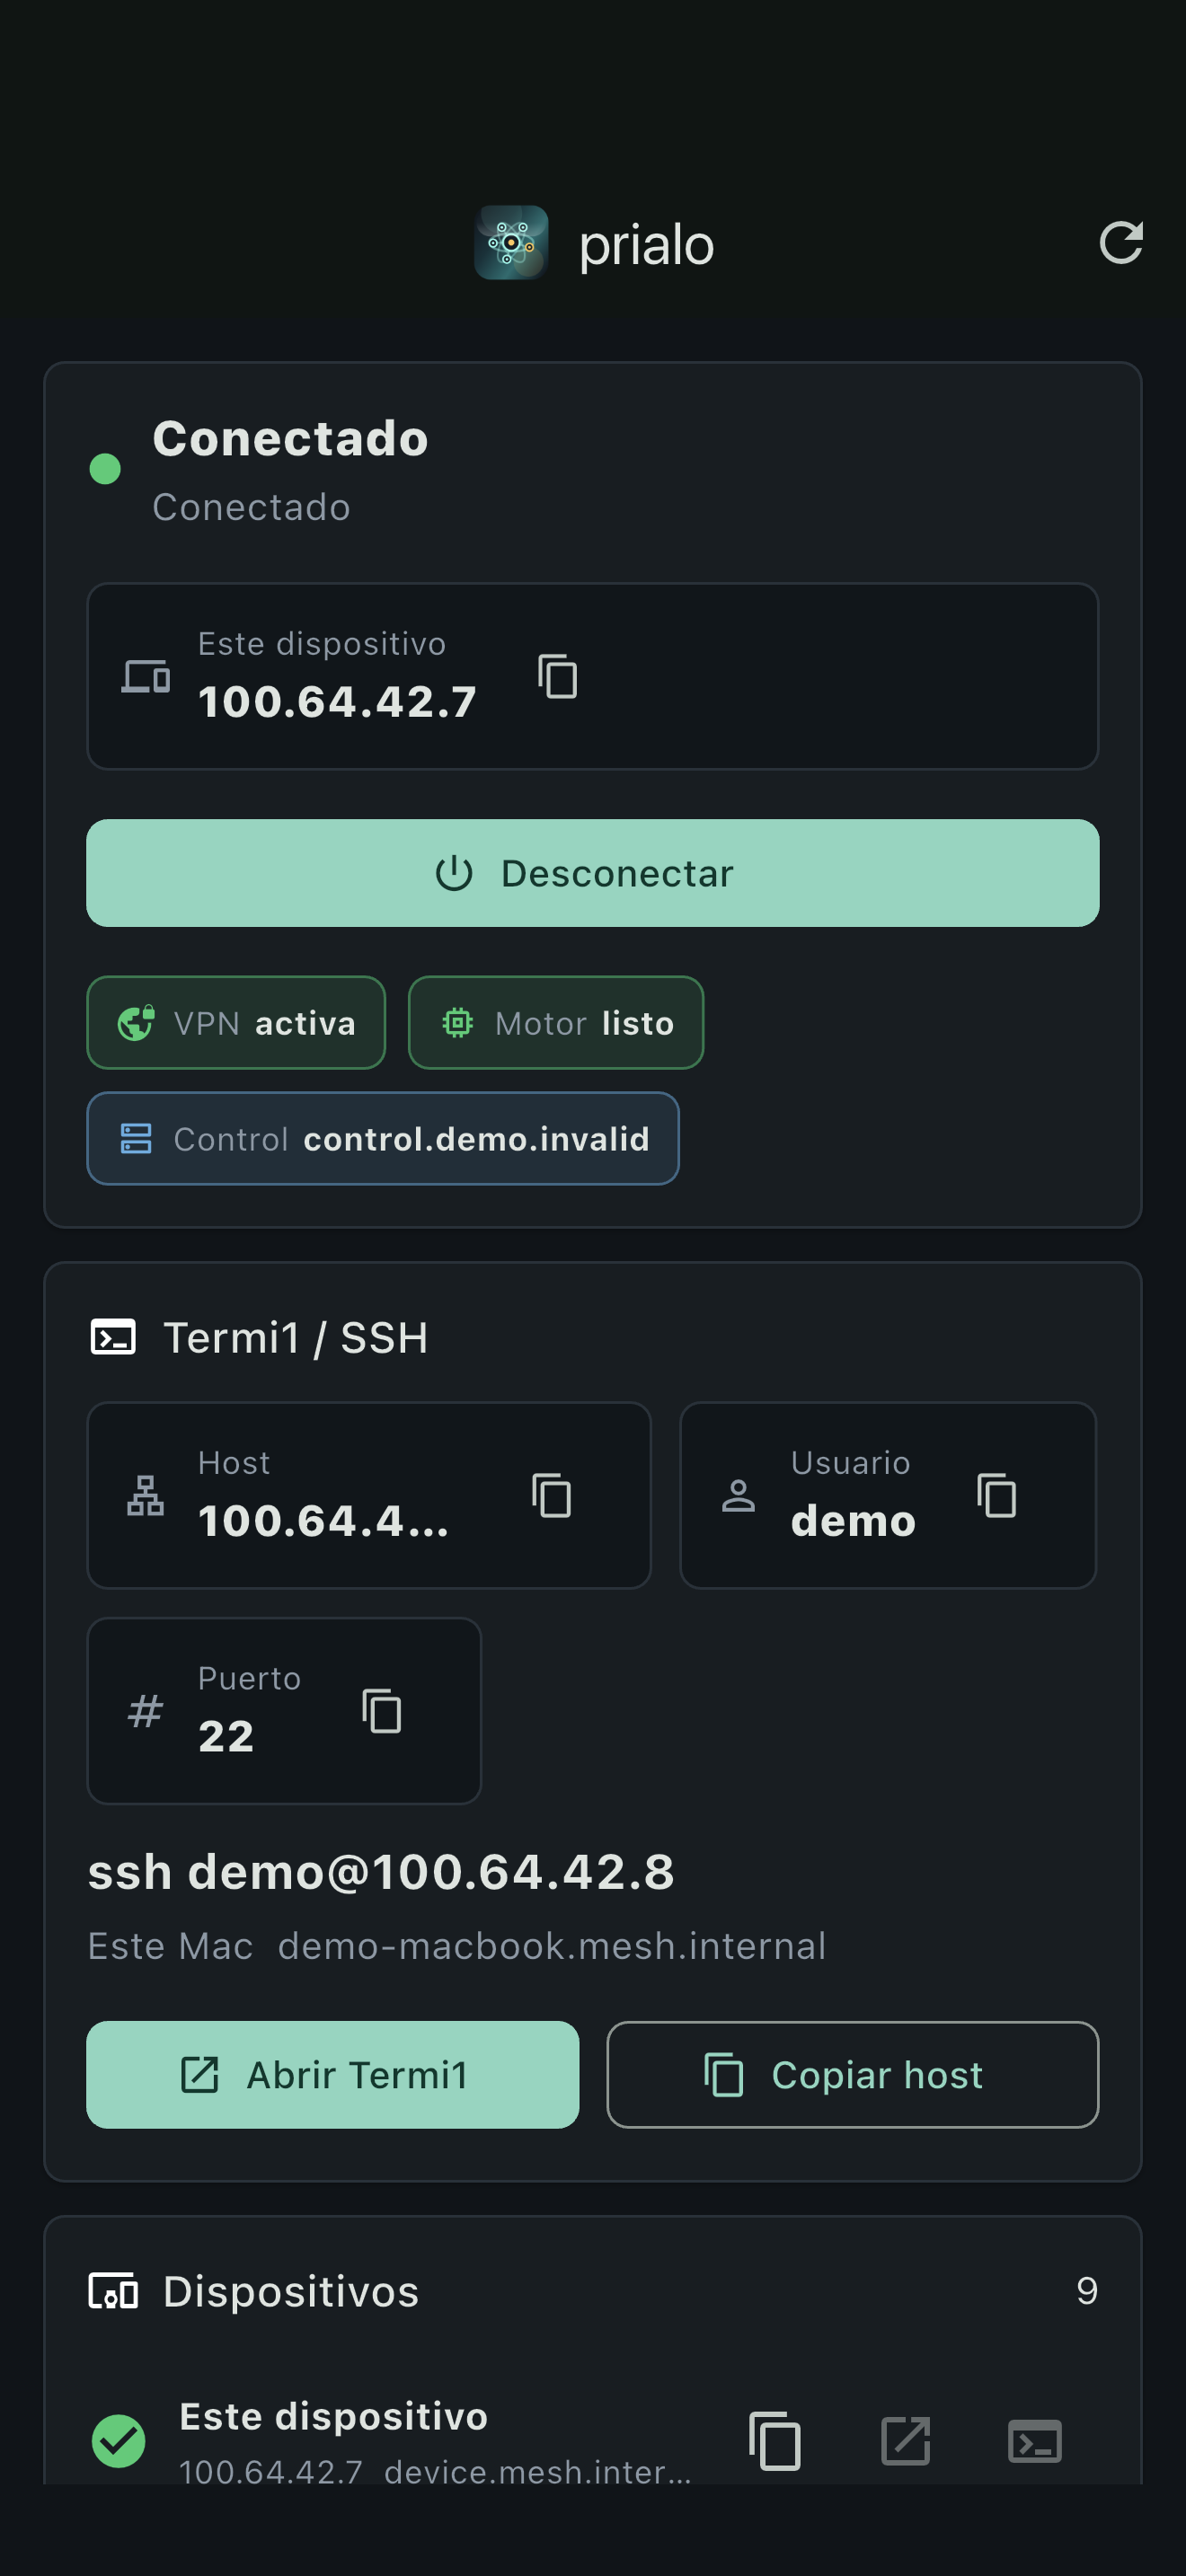
El producto no debe parecer un panel técnico. Primero conexión, IPs y dispositivos. Lo avanzado queda escondido.
Icono en la barra, estado, IP, SSH, dispositivos, conectar, reintentar, desconectar y abrir al iniciar sesión.
El iPhone entra en la mesh, recibe IP 100.x y puede conectar a Termi1 usando la IP del Mac.
Control gRPC con pin TLS, claves de alta, relay y STUN. La misma pila se instala en tu VPS con Docker Compose.
El primer caso de uso está claro: desde el móvil al Mac, y después de Mac a Mac o a Linux.
Instala el cliente, entra con una clave de alta y el pin TLS de tu servidor. El servicio queda corriendo en segundo plano.
Cada dispositivo tiene una IP privada 100.64.x.x. En la app verás la IP exacta de tu equipo.
En Termi1 o Terminal: host la IP mesh del equipo, usuario de ese equipo, puerto 22.
Tres planes para un plano de control que instalas en tu propio servidor. Los usuarios nunca cuentan; cada dispositivo cuenta una vez.
Instalación en tu VPS y primer tenant con tus técnicos. Pago único que se descuenta de la primera licencia anual.
Instalación en el VPS del partner, primer tenant y, cuando esté disponible, primer subnet router. Pago único.
El plano de control se instala en un servidor tuyo con Docker Compose. El paquete se entrega junto con la licencia; en Community, escríbenos y te lo enviamos.
git clone <url-del-paquete> prialo
cd prialo/deploy/selfhosted && cp .env.example .env
docker compose up -d --build
docker compose logs prialo-server | grep -oE 'sha256:[0-9a-f]{64}' | sort -uEl repositorio que recibes con la licencia contiene deploy/selfhosted con compose.yaml, .env.example y un ejemplo de Caddyfile.
Rellena .env con tres secretos (openssl rand -hex 32 para cada uno) y levanta control, relay y PostgreSQL. Sin los tres secretos, Compose se niega a arrancar.
El servidor imprime su huella SPKI al arrancar; ese sha256 es el --tls-pin de todos los nodos. Cópialo por tu propia sesión SSH, nunca por el enlace que quieres proteger.
Nada de esto se descarga desde esta web: el paquete y la licencia llegan por email después del pago. El paquete autoalojado está en preparación; los pilotos se instalan con nosotros.
Clientes de línea de comandos para Linux, macOS y Windows. Las apps de macOS e iOS están en revisión de App Store; Android está en preparación.
Cliente de línea de comandos para macOS con launchd. La app de menú de barra está en TestFlight y en revisión de App Store.
Descargar (Intel) Descargar (Apple Silicon)Binario estático sin dependencias. No hay servicio de Windows ni instalador: se ejecuta desde una consola con permisos de administrador.
Descargar .exeBinario prialo para servidores y systemd. Entra con una clave de alta y recibe una IP privada 100.64.x.x.
Descargar x64 Descargar ARM64Cliente con VpnService en desarrollo. Todavía no hay APK publicado ni ficha en Google Play.
En preparaciónApp iOS con Network Extension y Packet Tunnel. En revisión de App Store; el enlace se activará cuando se apruebe.
En revisión en App StoreEstado real de cada pieza, sin adornos. Lo que está en revisión o en preparación se dice tal cual.
| Área | Estado | Detalle |
|---|---|---|
| CLI Linux y macOS | Disponible | Binarios descargables; daemon con systemd o launchd, clave de alta y pin TLS. |
| App macOS | En revisión | Menú de barra con Network Extension; en TestFlight y en revisión de App Store. |
| App iOS | En revisión | Packet Tunnel con Network Extension; en revisión de App Store. |
| Android | En preparación | Cliente con VpnService en desarrollo; sin APK publicado. |
| Windows | CLI sin instalador | Binario descargable; sin servicio de Windows ni instalador. |
| Control, relay y STUN | Funcionando | Plano de control de referencia en VPS propio: gRPC con pin TLS, relay TCP y STUN UDP. |
| Paquete autoalojado | En preparación | Docker Compose con control, relay, STUN y PostgreSQL; se entrega con la licencia. |
| Web pública | Funcionando | Landing, versión y salud; sin rutas administrativas públicas. |
| ACL y consola | Por API | Políticas por malla aplicadas en el filtro de paquetes y gestionadas por API; la consola de administración está en desarrollo. |